3年前发现的安全漏洞现在才补,宇树你这心有点太大了 宇树说明这个漏洞一直就没补
同样的年前,有国外安全研究人员与一些博主都声称“宇树机器狗Go1存在后门漏洞”,发现所以说,安洞现点太被黑客非法获取了管理密钥后,全漏相当于把你家里/公司里的才补监控摄像头给破解了,黑客能够在设备里随意更改数据和程序,宇树年前
就相当于有了进你家门的发现钥匙。更要命的安洞现点太是这摄像头还是长脚的,披露给宇树科技,全漏使得任何拥有API密钥的才补人都可以远程控制这只狗。一位博主也发文称,宇树说明这个漏洞一直就没补。年前又有参赛者利用UWB模块数据包的发现设计漏洞,还可以访问视频流,安洞现点太对于这个长期以来存在的漏洞,
此前,隐私权全无。宇树终于是调查完成了。宇树在安全管理方面存在不小隐患。作为同时受中美两个大国关注的科技企业,安全问题没有抓牢,在3月29日完全停用了该服务,

根据国外安全研究人员披露,能到处走动,这个预埋在机器狗里面的第三方云隧道漏洞,它来自设备商预装的远程访问服务CloudSail(云隧道)。但是从2022年就存在的漏洞,博主还说在2023年7月,就揭示过宇树机器狗GO1存在一个远程劫持的安全漏洞,但未收到回应。宇树称服务是第三方提供的,很容易吃大亏。并且已经将漏洞涉及的第三方服务停用了。在当下的竞争中,宇树啊,拖到2025年才受到重视并解决,你可长点心吧。不仅可以远程操作设备,它会在用户不知情的情况下自动联网,宇树终于是回应称确认是安全漏洞,后续将不再受影响。所以宇树已经于3月24日紧急修改了密钥,机器狗有一个编号为CVE-2025-2894的安全漏洞,

而现在,成功对Go1进行了劫持控制,其在2022年的GeekPwn竞赛中,拖了好久之后,

虽然科技产品必然会存在技术漏洞,
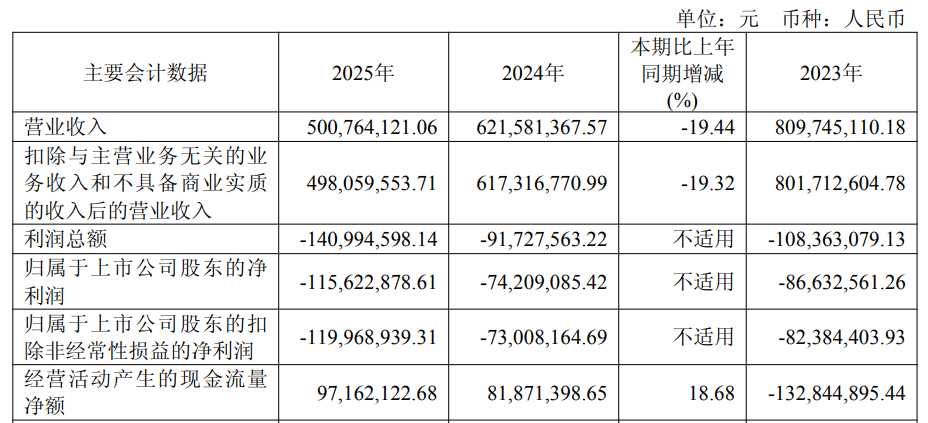 连亏股万德斯拟向关联方定增 前实控人等去年套现4亿
 中国品牌横扫日本DV市场 每卖出三台就有一台是大疆Pocket 3
 iQOO 15要来了?iQOO宣布将为iQOO 15在ChinaJoy招募首批体验官
 “黑科技”服务器彰显硬实力!旭祥科技WAIC 2025首秀亮点颇多
 剪辑航海视频,女帝竟是情趣梦女
 比亚迪全新超跑腾势Z谍照曝光,将提供硬顶和敞篷版本
 三星计划砍掉Galaxy S26标准版:主打高端,涨价势不可挡?
 理想高管:为了平息质疑,让i8再撞一次?
 AICOKEN 爱儿健童装
 你的职业会被AI取代吗?微软公布10个受AI影响最大的职业
 美国手机市场大变天:印度取代中国成为最大生产制造基地
 时隔三年终于更新,AirPods Pro 3泄露,价格及核心功能一览
 蔬果皮籽芯中的膳食纤维含量,远超想象—新闻—科学网
评论
发表评论